Угон аккаунта, списание денег с карты, рассылка от вашего имени по контактам - почти всегда это не результат взлома шифрования, а несколько минут невнимательности. Данные вводят на похожем сайте, код из SMS диктуют по телефону, программу ставят из случайного источника. Разумная защита - это не один чудо-сервис, а набор привычек, каждая из которых закрывает свой сценарий.
Как атакуют на практике
Основную массу потерь дают три схемы. Полезно понимать механику каждой: тогда видно, какая настройка ей действительно противодействует, а какая только создаёт ощущение безопасности.
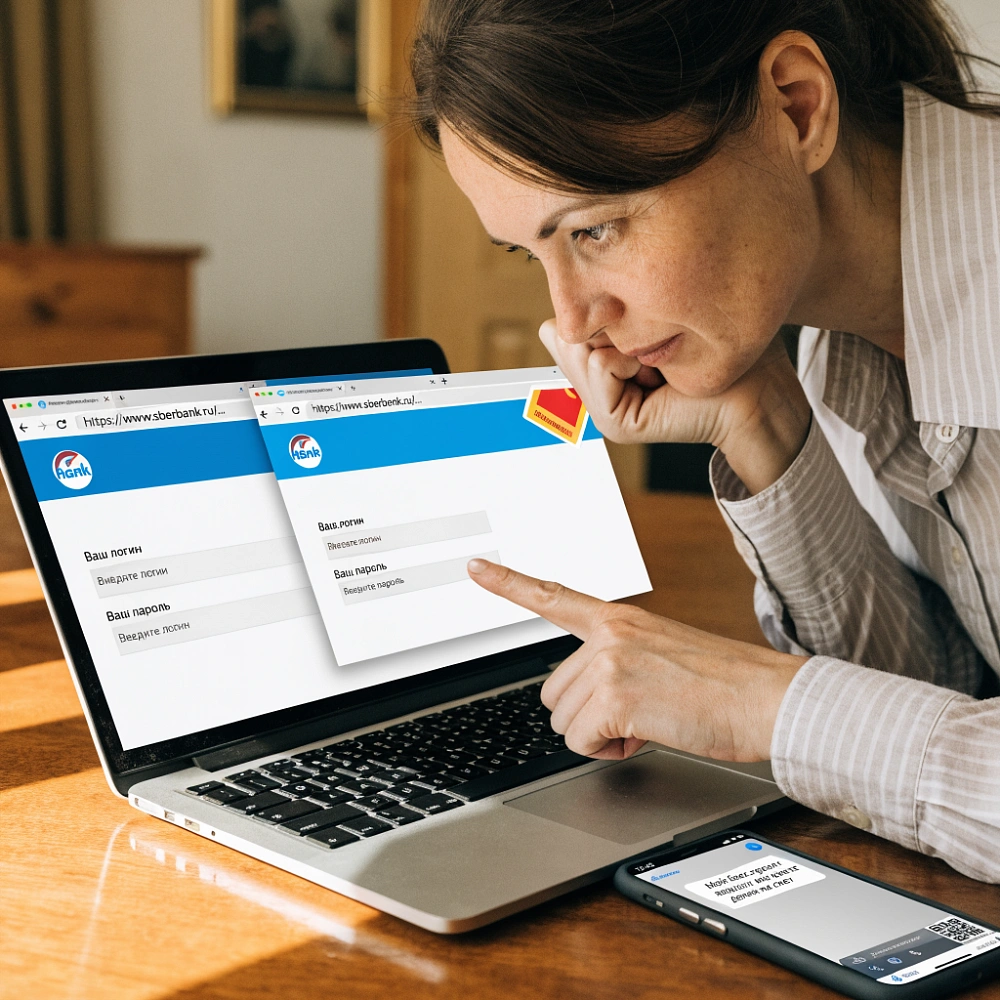
Поддельная страница входа. Копия знакомого сайта отличается адресом: другая зона домена, лишняя буква, дефис в названии. Ссылку присылают в мессенджере или письме, показывают в рекламном блоке поисковой выдачи - визуально она неотличима от настоящей. Введённые логин и пароль уходят напрямую мошеннику, а вас для правдоподобия перебрасывают на реальный сайт. Отсюда простое правило: вход в банк, госуслуги и почту - только через собственную закладку или вручную набранный адрес, никогда по ссылке из сообщения.
Выманивание кода подтверждения. Схема рассчитана на то, что у большинства включена двухфакторная аутентификация по SMS. Звонящий представляется сотрудником банка, оператора связи или портала госуслуг, говорит о подозрительной операции или взломе личного кабинета и просит продиктовать код, чтобы её отменить. Код ничего не отменяет: он подтверждает вход или перевод. Ни банк, ни полиция, ни оператор связи не спрашивают код из SMS, CVV с обратной стороны карты и пароль от личного кабинета. Это не пожелание, а жёсткое правило, из которого нет исключений для вежливых и убедительных голосов.
Подмена SIM-карты. Встречается реже, но бьёт больнее: с поддельной доверенностью мошенник получает в салоне связи дубликат вашей SIM, и все SMS-коды начинают приходить ему. Здесь работают две меры - пароль на замену SIM у оператора (услуга есть у большинства операторов, уточните наличие в своём салоне) и отказ от SMS как основного второго фактора в пользу приложения-аутентификатора.

Пароли: решает не сложность, а уникальность
Главная проблема не в том, что пароль короткий, а в том, что он повторяется. Один и тот же набор символов на почте, маркетплейсе и старом форуме означает: утечка на форуме открывает доступ к почте, а через неё - ко всему остальному по цепочке восстановления.
Рабочая схема выглядит так:
- Поставьте менеджер паролей - отдельное приложение или встроенный в браузер. Его задача - хранить длинные случайные пароли, которые вы не держите в голове.
- Придумайте одну длинную фразу для самого менеджера, например из четырёх случайных слов, не связанных по смыслу. Помнить придётся только её.
- Включите генерацию: на каждом сервисе, где есть вход, должен стоять свой уникальный пароль.
- Пароль от почты сделайте отдельным и самым длинным. Почта - ключ к восстановлению всех прочих аккаунтов, её потеря обнуляет остальные усилия.
Не храните пароли в заметках, в переписке с самим собой и в файле на рабочем столе. Если пользуетесь сохранением в браузере, задайте мастер-пароль: без него любой, кто получит доступ к компьютеру, увидит все данные в открытом виде.
Раз в несколько месяцев полезно проверять, не попадал ли ваш адрес в публичные утечки. Сервисы мониторинга показывают, какие именно аккаунты засветились. Засветившийся пароль меняйте сразу, даже если с аккаунтом пока всё спокойно: базы утечек продаются и применяются спустя месяцы и годы.
Двухфакторная аутентификация: какой тип выбрать
Второй фактор обязателен как минимум на почте, в банковском приложении, на госуслугах, в соцсетях и в облачном хранилище с личными файлами. Но типы подтверждения неравноценны.
- SMS-код - лучше, чем ничего, но уязвим к подмене SIM и к переадресации сообщений.
- Приложение-аутентификатор - генерирует код прямо на устройстве и работает без сети. Заметно надёжнее SMS.
- Аппаратный ключ или встроенный ключ безопасности - самый устойчивый вариант: поддельный сайт для него бесполезен, потому что ключ проверяет домен.
- Push-подтверждение в приложении - удобно, но требует привычки читать, что именно вы подтверждаете, а не нажимать «да» автоматически.
Отдельно сохраните резервные коды, которые сервис выдаёт при настройке второго фактора. Без них потеря или поломка телефона превращается в долгую переписку со поддержкой и дни без доступа. Держите их не в переписке с самим собой, а на бумаге в надёжном месте или в менеджере паролей.
Деньги: настройки, которые снимают большую часть риска
Основной счёт и карта для повседневных трат - разные инструменты, и смешивать их не стоит. Для покупок в интернете удобнее отдельная карта, которую вы пополняете под конкретную сумму: даже при утечке реквизитов потери ограничены остатком на ней.
- Установите лимиты на переводы, снятие и оплату в интернете - в приложении банка это делается в пару касаний.
- Включите уведомления обо всех операциях, а не только о крупных: мелкое списание часто предшествует большому.
- Отключите онлайн-оплату по карте, которой пользуетесь только в магазинах и для снятия наличных.
- Проверьте, к каким устройствам и сервисам привязана карта, и уберите лишние подписки с автоматическим списанием.
Если звонят из банка - положите трубку и перезвоните по номеру с обратной стороны вашей карты. Это единственный способ убедиться, кто на линии. Настоящий сотрудник не торопит, не запрещает советоваться с родственниками и не требует действий под угрозой блокировки счёта.
Экран подтверждения перевода читайте целиком: сумма, получатель, назначение. Мошенники нередко подменяют содержимое подтверждения в последний момент или просят ввести код, не называя реальную сумму операции.
Устройства, сети и резервные копии
Обновления системы, браузера и приложений закрывают уже известные уязвимости. Откладывать их на месяцы - значит оставлять открытой дверь, ключ от которой давно опубликован. Включите автоматическую установку хотя бы для системы и браузера.
Программы ставьте только из официальных магазинов приложений. При установке смотрите на запрашиваемые разрешения: калькулятору или фонарику не нужны доступ к контактам, SMS и журналу звонков. Уже выданные разрешения можно отозвать в настройках телефона - имеет смысл пройтись по списку и убрать лишнее.
Открытая сеть Wi-Fi в кафе, аэропорту или транспорте - не место для входа в банк и госуслуги. Если очень нужно, раздайте интернет со своего телефона. VPN полезен не для анонимности, а чтобы трафик не читали в недоверенной сети; при этом бесплатные VPN чаще зарабатывают на пользовательских данных, чем защищают их.
Резервная копия не относится к защите от взлома напрямую, но спасает от программ-вымогателей, которые шифруют файлы. Держите важные документы и фотографии в двух местах: локальный диск плюс облако или внешний носитель, который не подключён постоянно.
Если аккаунт всё-таки взломали: первые часы
Чем быстрее вы пройдёте эти шаги, тем меньше успеет сделать мошенник.
- Смените пароль на взломанном сервисе и завершите все активные сессии, включая доверенные устройства.
- Если тот же пароль использовался где-то ещё, меняйте и там, начиная с почты.
- Проверьте настройки восстановления доступа: не добавлен ли чужой номер телефона, чужой адрес почты, не включена ли переадресация писем и SMS.
- Просмотрите автоплатежи, привязанные карты и сторонние приложения с доступом к аккаунту, лишние отзовите.
- Позвоните в банк, если были привязаны карты, и смените реквизиты доступа к интернет-банку.
- Предупредите контакты: от вашего имени могут просить деньги в долг или присылать ссылки.
Если деньги уже списаны, заявление в банк подавайте в тот же день, письменно и с отметкой о приёме. Затем - заявление в полицию: без него спор с банком почти всегда заканчивается не в пользу клиента, а таймер на возврат средств идёт быстро.
Вопросы и ответы
Нужен ли антивирус на телефоне?
На смартфоне основной источник угрозы - приложения из сторонних источников и разрешения, выданные наугад. Если вы ставите программы только из официального магазина и проверяете запросы доступа, встроенных механизмов защиты обычно достаточно. На компьютере антивирус полезен, но он не заменит обновлений и внимательности: большинство потерь происходит не из-за вирусов, а из-за введённых вручную данных.
Можно ли пользоваться общественным Wi-Fi?
Смотреть видео и читать новости - можно. Входить в банк, госуслуги и рабочую почту - нет. Если такой доступ нужен срочно, раздайте интернет с телефона: это надёжнее любого VPN в чужой сети.
Что делать, если я уже продиктовал код мошеннику?
Немедленно звоните в банк по номеру с обратной стороны карты и блокируйте операции, затем меняйте пароли от почты и личного кабинета, завершайте все сессии. Если списание уже прошло, подайте заявление в банк в тот же день и заявление в полицию. Чем меньше времени прошло, тем выше шансы остановить перевод.
Как часто менять пароли?
Плановая смена каждые три месяца сегодня считается малоэффективной: люди начинают придумывать предсказуемые вариации. Меняйте пароль, когда есть повод - утечка, подозрительная активность, вход с незнакомого устройства. Уникальность пароля на каждом сервисе важнее регулярности.
Стоит ли хранить пароли в браузере?
Это удобно и безопаснее, чем один пароль на все сайты. Но обязательно задайте мастер-пароль, иначе сохранённые данные доступны любому, кто сядет за ваш компьютер. Если устройством пользуются несколько человек или оно бывает в сервисе, лучше отдельный менеджер паролей с мастер-паролем.
Что делать, если потерял телефон с двухфакторной аутентификацией?
Восстановление идёт по резервным кодам, которые сервис выдал при настройке. Если их нет, придётся проходить процедуру подтверждения личности у поддержки сервиса. Поэтому резервные коды стоит распечатать или сохранить в менеджере паролей сразу после включения второго фактора, а не когда телефон уже потерян.